Tomaso
-
Postări
4.819 -
Înregistrat
Tip conținut
Profiluri
Forumuri
Calendar
Orice postat de Tomaso
-

Comentarii @ comentarii de pe Softpedia by Repauzatul Tomaso
Tomaso a răspuns la subiect lui Tomaso în Viața Online
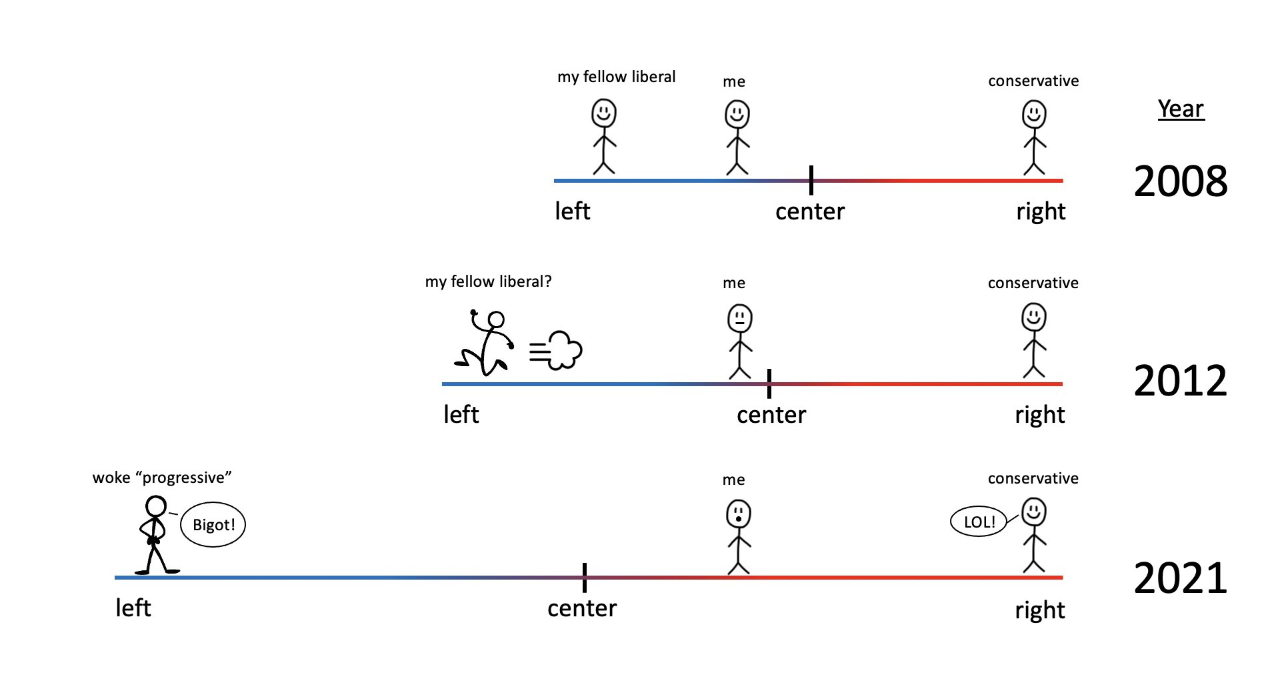
Pe softpedia nu se poate discuta liber pentru că forumul este polarizat politic. Asta ar fi diferența principală între ce-i acolo și ce este aici. Aici este libertate, acolo nu este. Trebuie să scrii doar ce vor moderatorii, să nu-i superi și să nu îi contrazici. Nașpa. Aici, plm, e fără limite atunci când vine vb dpre idei. Ceea ce a rămas scolo este un fel de România Mare useristă. Nicio legătură cu ceea ce era pe vremuri forumul softpedia. Te cred că vrei să stai într-o bulă safe dpdv ideologic. Faceți haită și apoi hărțuire & hate fără limită contra celor opuși credințelor voastre useriste. Mac, asta este o alegere personală. Cine se amestecă în haita asta o face pentru că așa simte el în conștiința lui. Eu am ales să nu fac parte din ceea ce disprețuiesc atât de profund. Mai bine singur și free, decât avolo, cârpa moderării. Iar mă enervez când îmi aduc aminte despre ce mizerii mi-au făcut. Deocamdată, este clar pentru mine că nu vom putea conviețui. Nu mă refer la mine și la tine în mod concret. O spun la modul filosofic, nu mă refer la experiențe irl. Am și eu prieteni care au votat cu ND. Ce să le fac? Nu-mi place alegerea lor, “mă seacă” ar fi termenul care descrie mai bine ceea ce simt, evităm discuțiile despre politică atât cât este posibil și plm. Mai mult de atât nu am ce să fac. Pot oricând să sting becul și să tai orice legătură cu ei. La fel și ei, poate fi reciprocitate atât timp cât se termină rezonanța pe tema valorilor pe care ne sprijinim viețile. Asta îi spuneam și lui Atendrei (bp, nu pot ține minte) despre imposibilitatea conviețuirii. Suntem specii diferite care își împart teritoriul. Nu există noțiunea de a conviețui pașnic având convingeri atât de opuse. O să mă uit la o mâna întinsă și la ideile de conviețuire pașnică doar atunci când conservatorii vor fi la putere iar neo-marxiștii în opoziție. Nu ating mână întinsă de la cel care este la putere și care crede că ar trebui să fie pace în lume. Prefer să fie jihad. -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Suntem în plină dictatură. Cea mai fetidă formă podibilă, una de stânga, neomarxistă. Și tu vrei să fiu zen? Pe bune? Pentru mine, cine acceptă acest regim politic ilegitim este un nicușorist. Îmi pare rău și pentru ei. -
Procesul lui Georgescu - discuţii despre Călin Georgescu
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
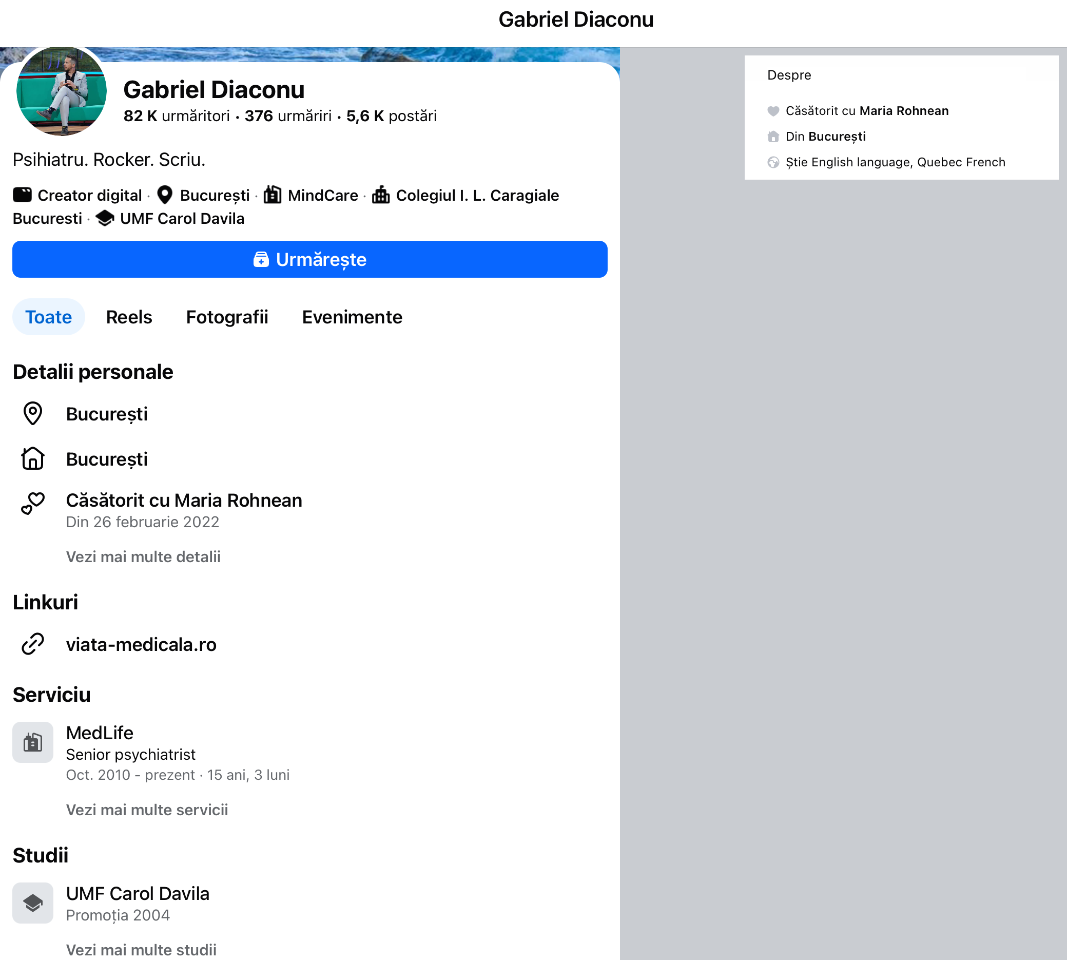
Gabriel Diaconu este psihiatru de profesie. Un susținător al USR până nu de mult. Am impresia că în ultimul timp a avut ceva revelații și s-a trezit în conștiință. Se vede în declarațiile sale. https://www.facebook.com/gdiaconu1704?
-
Procesul lui Georgescu - discuţii despre Călin Georgescu
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
Am scris pe softpedia despre faptul că Georgescu comunică utilizând anumite forme de metalimbaj. Nu știu dacă a fost cineva care să înțeleagă despre ce vorbeam. Erau mult prea reduși la o gândire caracteristică oamenilor cu IQ sub 80. Gustave le Bon explică fenomenul încă de acum peste 100 de ani. Într-o mulțime, inteligența colectivă este redusă la o medie mult inferioară inteligenței celor mai inteligenți membri ai acelei comunități. Tradus, înseamnă că dacă ești prins dpdv psihologic într-o mulțime, poți să devii mai prost prin inducție. Ei chiar nu își dădeau seama și nici nu puteau procesa informațiile. Mă rog Discursul lui CG despre trezirea în conștiință are conotații profunde pe care inițiații le recunosc ca atare. Pentru profani, atei, progresiști & neo marxiști, discursul lui CG este lipsit de temele pe care ei le pot înțelege. Nu au referințe. O situație similară cu bancurile de pe vremea lui Ceaușescu. Acum sunt o formă de metalimbaj. Generațiile tinere nu pot procesa bancurile pt că nu dispun de bagajul de cunoștințe și experiențe. Nu pot înțelege poanta și nici detaliile. Oamenii care au trăit acele timpuri recunosc și pot înțelege informația pe a cărei bază este construită gluma. Iată un exemplu de revelație în presa de sorginte useristă. În timp ce îl ironizau pe CG pentru ceea ce spunea despre trezirea în conștiință, invitatul la emisiune le explică faptul că CG utilzează o formă de metalimbaj pe care inițiații o recunosc, iar profanii râd pentru că nu înțeleg. Autoarea postului nu este foarte tolerantă cu cei mai neștiutori. Asta este, vor supraviețui. -
Partidul conservator AUR - discuţii pro şi contra
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
Nu mă interesează genul acesta de idei. Eu am o cu totul altă viziune despre conservatorism. Un loc în care personaje tip Șoșoacă nu există. A fi conservator este diferit de manifestări tip Partidul România Mare, Vatra Românească & shit. Iar vrăjelile astea cu Rusia mă lasă rece, nu le iau în considerare, sunt zero valoare ca argument într-o discuție. Please, lasă-mă cu chestiile astea. -
Partidul conservator AUR - discuţii pro şi contra
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
AUR are o singură șansă pentru politica mare, calea conservatorismului.
-
TEMU, Aliexpress, Shane - modele de afacere la scară globală
Tomaso a răspuns la subiect lui Tomaso în Afaceri și Economie
Toți acești comercianți au hub-uri logistice în UE. Ungaria și Polonia sunt printre cele mai mari. -
TEMU, Aliexpress, Shane - modele de afacere la scară globală
Tomaso a răspuns la subiect lui Tomaso în Afaceri și Economie
https://adevarul.ro/economie/taxa-temu-alunga-avioanele-cu-marfuri-de-pe-2504779.html Spre comparație, arată sursa citată, în întreg anul 2024, OTP raportase aproximativ 36.000 de tone de marfă procesată. În schimb, în cea de-a doua jumătate a anului trecut, ca urmare a operării a peste 278 de zboruri cargo charter, volumul total de marfă ajunsese la peste 20.000 de tone (din care mai putin de 10.000 tone reprezentau marfuri e-commerce), un nivel care indică o schimbare structurală a importanței OTP în fluxurile logistice mondiale. Efectul imediat al taxei: 99% din volume, relocate Potrivit specialiștilor în transport internațional de mărfuri, platformele globale de e-commerce au reacționat rapid și strategic: „Au înființat entități juridice în Uniunea Europeană, preponderent în Ungaria, au obținut înregistrări locale de TVA și au început să importe bunurile prin procedura clasica B2B – H1prin care sunt plătite taxele vamale și TVA-ul în vamă. Mărfurile sunt puse în liberă circulație în alte state UE, dobândind statut de bunuri comunitare, iar vânzările către consumatorii români au loc ulterior ca livrări intra-UE. În acest nou model, taxa logistică de 25 RON nu mai este aplicabilă. Introducerea taxei logistice de 25 RON per colet a produs un efect aproape instantaneu: aproximativ 99% din volumele de e-commerce au fost redirecționate către alte puncte de intrare în UE. Principalul beneficiar a fost Aeroportul din Budapesta (BUD)”. Taxa Temu a adus pierderi uriașe României Efectele introducerii taxei logistice devin evidente atunci când se compară, pe același volum de marfă din semestrul II 2025, cele două ipoteze de încasare la bugetul de stat, susțin reprezentanții Asociației Comisionarilor în Vamă- PRO CUSTOMS. „La nivelul Aeroportului Otopeni, relocarea volumelor a dus la sistarea sau mutarea zborurilor cargo, generând pierderi directe de peste 2.5 milion de euro din taxe de aterizare, parcare și utilizare a infrastructurii. Mai grav, scăderea volumelor afectează masa critică necesară menținerii rutelor cargo și a rezultat in relocări permanente a capacităților logistice catre alte aeroporturi”,au declarat pentru „Adevărul” reprezentanții asociației PRO-Customs. Potrivit acestora, plecarea fluxurilor de e-commerce către alte aeroporturi din regiune „blochează dezvoltarea OTP ca hub logistic regional”. „Fără un astfel de hub, economia României devine dependentă de infrastructura altor state, iar operatorii economici români își pierd competitivitatea, suportând costuri logistice mai mari. Introducerea taxei logistice de 25 RON fără o analiză aprofundată a consecințelor a generat un scenariu predictibil. Platformele de e-commerce, în deplină conformitate cu legislația europeană, au modificat fluxurile logistice, mutând majoritatea operațiunilor în afara României. Rezultatul: pierderi directe pentru bugetul de stat de aproximativ 700 milioane euro / an. Dacă luăm în calcul și pierderile indirecte cauzate operatorilor economici români, efectul financiar devine devastator. Impactul cumulat – fiscal, economic și strategic – este profund, diminuând rolul României în lanțurile logistice mondiale și poziția Aeroportului Otopeni în logistica mondială”, au subliniat specialiștii. -
Comentarii @ comentarii de pe Softpedia by Repauzatul Tomaso
Tomaso a răspuns la subiect lui Tomaso în Viața Online
Tu ești una din puținele excepții. Vb serios. Am spus-o de mai multe ori că apreciez poziția ta și îmi mențin opinia. Evident, știu că sunt excepții. Mac, pentru ca această țară să revină la democrație este necesară venirea la putere prin vot democratic a conservatorilor. Acum sunt peste 50%. Nu se pot ignora atât de mulți oameni decât cu prețul instaurării unei dictaturi. Eu nu-mi doresc așa ceva și cred că este cazul unei schimbări serioase. România are nevoie de o putere în genul celei din Ungaria. Mi se pare varianta cea mai bună pt noi. Usr, pnl, psd, udmr înseamnă rețeta pt dezastru, pentru distrugerea acestei țări. Au stat mult prea mult la putere. Nu este vorba despre mine sau despre tine în ecuația asta. Acum avem o putere care duce țara spre distrugere. Ei sunt răul, ei au făcut-o, lor li se datorează. Alternativa este conservatorismul. Alta nu există. Peste 50% din cei care votează vor schimbarea asta. Așadar, două variante. 1. Democrație cu AUR majoritar în parlament și psd pe post de ștoarfa puterii, știi tu, muista instituției. 2. Dictatură cu tot ăștia de acum la putere contra voinței majorității. Pentru mine nu mai există nicio neclaritate, varuanta 1 este cea corectă. Doar asta va aduce pacea între români. Îmi doresc să fie respectată democrația. Dacă stegarul dac este votat președinte, stegarul dac să fie președinte. La fel și cu partidele. VOX POPULI, VOX DEI -
bOMSeRtaN8cozrWf (1).mp4
-
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Pentru votanţii de mucuşori, luaţi de la Băsescu! -
Shanghai: 0% impozit pe veniturile din străinătate, pe termen nelimitat. La fiecare 6 ani, trebuie să petreci 30 de zile consecutive în afara Chinei. Fă asta și ceasul se resetează, ceea ce înseamnă că poți rămâne efectiv impozitat la 0% pe veniturile din străinătate. Și asta poate dura pe termen nelimitat: fără limită de timp. Interesant!!
-
Procesul lui Georgescu - discuţii despre Călin Georgescu
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
Nicio legătură cu CG Poate nu i s-a uscat chiar toată onoarea şi cinstea din el. Poate. Urmăresc cu interes şi cu atenţie să văd cum se poziţionează pe măsură ce se adună faptele. -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
AEP i-a rambursat circa 60 milioane lei. -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
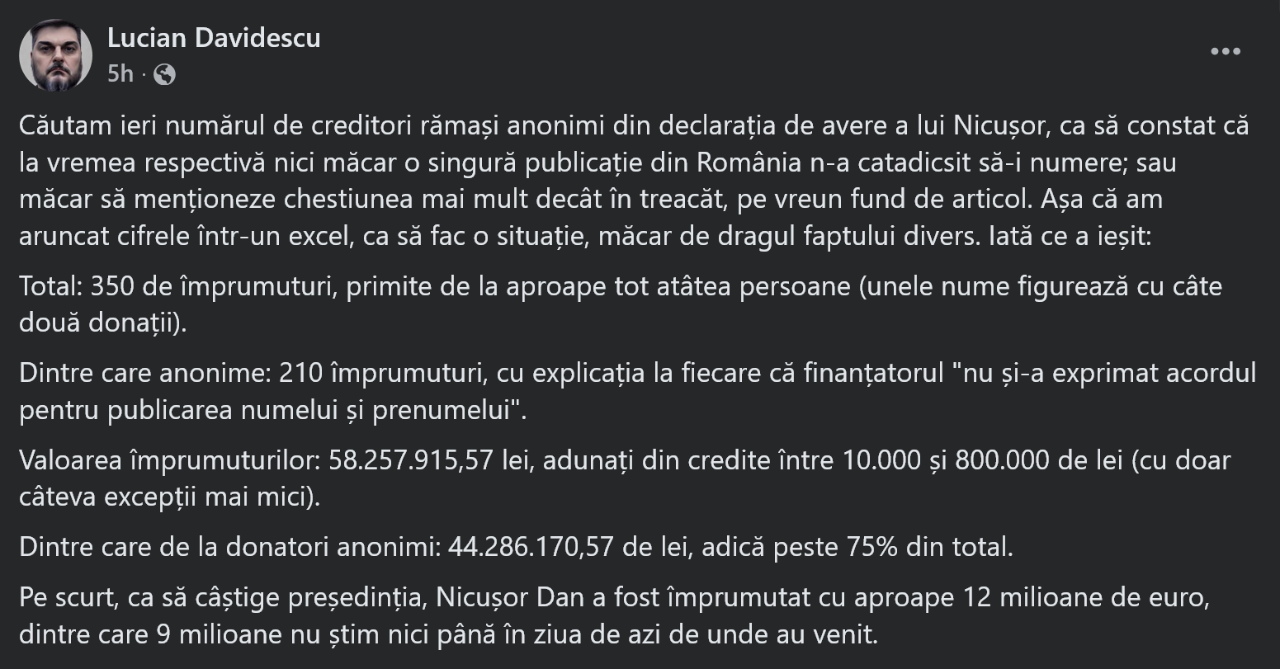
Întrebare pentru nicuşorişti. Cine sunt aceşti creditori anonimi care au dat sume atât de mari pentru campania electorală a lui Nicuşor? De unde şi până unde? Vouă vi s-ar da bani împrumut pentru a candida? Nu 800.000 lei, cu 8.000 lei. Anybody? Ok. În ce legătură este Nicuşor cu aceşti oameni? Sunt prieteni? Amici? Tovarăşi? Nu este unul, nu sunt doi, trei, zece. Sunt 350 de oameni care îl împrumută pe Nicuşor, pe persoană fizică. Serios, chiar nu vă pute nimic? Vă fute grija pentru Georgescu care a declarat zero cheltuieli deductibile la autoritatea electorală? Şi în timpul acesta, Nicuşor restituie banii "împrumutaţi" din banii publici? Adică şi de tine şi de la mine? Nu vă zgândăre nimic? Nu vi se pare o schemă de prăduit banul public? O suveică? Împrumuturi fake, virate prin bancă de către nişte interpuşi pentru ca mai apoi să fie restituiţi din banul public? Vă tot tăvăliţi de grija banilor publici. Ce fel de luptători anticorupţie sunteţi dacă la vederea sumelor astea nu vă tăvăliţi ca baba posedată de la DD în direct?? Vi se pare normal? Sau sunteţi doar nişte papagali, nişte proşti făcuţi grămadă, nişte retadarţi asemenea retardatului de la Cotroceni? Manipulaţi de securişti? Ar fi o fi o variantă şi acest scenariu. Unii sunteţi doar nişte imbecili gata să săriţi în foc pentru stat, să staţi şi în cap dacă sursele oficiale vă spun că este spre binele vostru. Băi, măcar aveţi o scuză. Atât vă duce mintea. Sunteţi ca muierile alea de aplaudau minerii la universitate. Dar unii nu sunteţi proşti. Sunteţi doar nişte ticăloşi. Nişte nemernici. Nişte hoţi. Nişte japiţe corupte. Ştiţi cum a ajuns oligofrenul la putere, ştiţi că este pus cu mâna de către securişti, dar nu vă pasă pentru că sunteţi nemernici şi corupţi. Raus, mă! Marş la Bruxelles! De pe FB: "Căutam ieri numărul de creditori rămași anonimi din declarația de avere a lui Nicușor, ca să constat că la vremea respectivă nici măcar o singură publicație din România n-a catadicsit să-i numere; sau măcar să menționeze chestiunea mai mult decât în treacăt, pe vreun fund de articol. Așa că am aruncat cifrele într-un excel, ca să fac o situație, măcar de dragul faptului divers. Iată ce a ieșit: Total: 350 de împrumuturi, primite de la aproape tot atâtea persoane (unele nume figurează cu câte două donații). Dintre care anonime: 210 împrumuturi, cu explicația la fiecare că finanțatorul "nu și-a exprimat acordul pentru publicarea numelui și prenumelui". Valoarea împrumuturilor: 58.257.915,57 lei, adunați din credite între 10.000 și 800.000 de lei (cu doar câteva excepții mai mici). Dintre care de la donatori anonimi: 44.286.170,57 de lei, adică peste 75% din total. Pe scurt, ca să câștige președinția, Nicușor Dan a fost împrumutat cu aproape 12 milioane de euro, dintre care 9 milioane nu știm nici până în ziua de azi de unde au venit."
-
Pervertirea dreptului de proprietate în România Nu s-a produs printr-o expropriere brutală, ci printr-un mecanism fiscal aparent benign, importat ideologic și aplicat juridic defectuos. Articolul 44 din Constituție garantează dreptul de proprietate privată și stabilește obligația statului de a asigura un just echilibru între interesul general și protecția proprietății. Acest echilibru a fost însă rupt metodic, printr-o combinație de impredictibilitate fiscală, extensie ideologică și deformare constituțională. Până la OG nr. 92/2003 și Legea nr. 571/2003, proprietatea în sine nu era tratată ca bază autonomă de impunere continuă. Fiscalitatea viza venitul, tranzacția, transferul sau câștigul realizat, nu simpla deținere. Prin Codul fiscal din 2003, promovat într-un context de aderare și convergență europeană, s-a introdus treptat ideea că proprietatea trebuie să producă permanent venit statului doar pentru că există. Nu pentru că generează venit, nu pentru că este exploatată, ci pentru că este deținută. Aceasta este mutația conceptuală: proprietatea nu mai este un drept, ci o sursă fiscală pasivă. Această mutație nu este neutră. Ea derivă dintr-o filozofie fiscală de tip „woke european”, în care proprietatea este privită ca privilegiu suspect, iar statul își arogă un drept implicit de a o taxa continuu pentru a „corecta” inegalități sau a finanța agende publice variabile. Problema nu este dezbaterea ideologică în sine, ci modul în care această filozofie a fost implantată în România: prin ordonanțe, prin extensii fiscale necorelate cu bugetul și prin ignorarea mecanismului constituțional. OG nr. 92/2003 și Legea nr. 571/2003 au fost promovate fără corelare reală cu Legea finanțelor publice și fără rectificări bugetare parlamentare corespunzătoare. Proprietatea a fost transformată într-o bază de impunere locală și centrală, ajustabilă discreționar, fără garanții de stabilitate și fără dezbatere constituțională autentică. Curtea Constituțională, chemată să protejeze art. 44, a tratat această transformare ca pe o chestiune de politică fiscală, nu ca pe o problemă de substanță a dreptului de proprietate. Astfel, prin ruperea legăturilor dintre art. 44, art. 56, art. 139 și art. 138, proprietatea a fost resemnificată nu mai este un drept garantat, ci o obligație continuă față de stat, o „chirie fiscală” plătită pentru simplul fapt al deținerii. Impredictibilitatea, cumulul de sarcini și posibilitatea ajustării arbitrare au golit proprietatea de substanța sa economică, contrar jurisprudenței constante a CEDO privind justul echilibru. Constituția nu a fost abrogată, ci distorsionată. Iar această distorsiune poartă o semnătură instituțională clară, o Curte Constituțională care a acceptat fragmentarea mecanismului constituțional și a legitimat o guvernare fiscală prin excepție permanentă, în care proprietatea nu mai este protejată, ci tolerată condiționat. — Daniel Udrescu
-
Cenzură şi Propagandă în lume
Tomaso a răspuns la subiect lui Tomaso în Polemică și dezbateri politice
Nu-i chiar ontopic, dar ne arată în ce direcţie trag cei care vor distrugerea democraţiei şi instituirea totalitarismului. -
Armata de trolli nicusoristi
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Opinie. "Din partea mea, Călin Georgescu poate să fie Gandalf, unul din piticii din Albă ca Zăpada sau Alien. Nu îmi pasă. Omul a fost în cursa pentru președenția țării, a câștigat turul întâi. Lăsați alegerile în pace. Tocmai despre asta este vorba într-o democrație. Le-ați anulat? Ok. Vă anulăm și noi pe voi așa cum putem: un protest, un boicot, un meme. Ne vom bate pula de voi pe toată durata mandatului vostru de căcat, în fața intregii planete. Nu ne ascundem după jandarmi și ședințe CSAT secrete. Despre asta este libertatea de exprimare. Pentru noi sunteți niște nulități, și așa vă vom prezenta întregii lumi. Pentru că putem" -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Întrebare pentru susţinătorii lui Nicuşor Dan. De unde a avut 180.000€ in 2006 de a cumparat in Predeal un teren de 7.000 metri? El nu lucra nicaieri, era un ONG-ist paduchios si totusi o banca l-a imprumutat cu 80.000€. Pana la 180.000€ cat a dat pe teren mai sunt 100.000€. De unde a luat restul de bani? -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Într-o democraţie reală poţi vota un candidat şi acesta să nu câştige. Preşedintele care câştigă este recunoscut şi are legitimitate şi în faţa celor care nu l-au votat. Chiar dacă nu îl place, cetăţeanul va recunoaşte legitimitate celui care a câştigat alegerile în mod cinstit. Nu este cazul României. Alegerile nu au fost corecte. Şi tot ceea ce a rezultat din fraudarea acestora nu are legitimitate. Cum să recunoşti un furt? Votanţii acestuia să îl considere legitim, problema lor, dar noi, cei care nu l-am votat, îl considerăm a fi un fals preşedinte. Un "doctor" căruia i se descoperă că şi-a plagiat lucrarea de diplomă este degradat, nu mai este doctor. Fără să afecteze pe nimeni. Un "preşedinte" fake, cu ceva autism şi retard, ilegitim şi dispreţuit de mai mulţi decât cei care l-au votat, este un cancer pentru ţară. Vedem distrugerile pe care le fac aceşti uzurpatori infecţi. Ei nu conduc România, ei îşi îndeplinesc misiunea distructivă pe care păpuşarii lor bruxelezi le-au dat-o. După aceea vor fi răsplătiţi cu funcţii şi salarii uriaşe de către bruxelezi. Plata pentru distrugerea acestei ţări. Trădători. Infecţii cu chip de om! -
Despre fanatismul Nicusoristilor
Tomaso a răspuns la subiect lui Infinix în Polemică și dezbateri politice
Are dreptate Crin. Suntem într-un rahat cu acest preşedinte. Nu este vorba că nu are legimitate şi nu este recunoscut ca preşedinte de cei care nu l-au votat, dar acum este clar şi limpede că-i un om cu nişte probleme psihice. Aşa cum am mai spus, este un fel de Biden, dar mai rău. -
Şefi de state occidentale interceptaţi de către spionajul chinez
Tomaso a răspuns la subiect lui Tomaso în Stiri și revistă a presei
Partea 5 Revelația structurală Salt Typhoon nu este un incident de securitate cibernetică. Este o revelație structurală. Revelația este că infrastructura de telecomunicații occidentală, construită de-a lungul deceniilor cu capacități de supraveghere impuse prin lege, a devenit un punct unic de eșec pe care un adversar hotărât l-a exploatat pentru a obține un avantaj strategic. Ușile din spate destinate aplicării legii au devenit ușile din spate prin care au trecut serviciile secrete străine. Arhitectura concepută pentru securitate a permis cea mai mare penetrare a serviciilor de informații ale guvernelor occidentale de la Cambridge Five încoace. Cadrul pentru a înțelege ce s-a întâmplat este simplu: sistemele concepute pentru a fi accesate pot fi accesate de oricine găsește mecanismul de acces. Complexitatea care a ascuns acest adevăr timp de decenii, dezbaterile politice privind accesul legal, criptarea responsabilă și backdoor-urile guvernamentale pe care doar cei buni le pot folosi, s-au prăbușit într-un singur test empiric. Ușile ascunse au existat. Adversarul le-a găsit. Supravegherea a funcționat în ambele direcții. Investitorul instituțional care se confruntă cu această realitate trebuie să ia decizii. Sectorul securității cibernetice se va dezvolta pe măsură ce organizațiile vor încerca să apere infrastructura care poate fi indefensabilă în arhitectura sa actuală. Producătorii de hardware de rețea vor beneficia de cicluri de actualizare pe care software-ul nu le poate aborda. Telecomunicațiile se vor confrunta cu costuri pe care nu le-au prevăzut. Guvernele vor cheltui bani pe care nu i-au bugetat. Valoarea companiilor care vor beneficia de creșterea cheltuielilor pentru securitate și a celor care vor suferi de pe urma creșterii responsabilității în materie de securitate va fi diferită. Problema poziționării pe termen lung este dacă Salt Typhoon reprezintă o anomalie sau o nouă paradigmă. Dovezile susțin cea din urmă variantă. Capacitățile cibernetice ale Chinei nu se degradează. Vulnerabilitățile infrastructurii occidentale nu se reduc rapid. Suprafața de atac se extinde cu fiecare dispozitiv conectat și cu fiecare rețea interconectată. Asimetria dintre atacator și apărător, în care atacatorii au nevoie de o singură cale funcțională, iar apărătorii trebuie să închidă toate căile, este structurală. Ceea ce s-a schimbat la 26 ianuarie 2026 nu a fost amenințarea. Amenințarea exista înainte de dezvăluirea de către The Telegraph. Ceea ce s-a schimbat a fost cunoașterea publică a faptului că amenințarea a fost actualizată, că vulnerabilitatea teoretică a devenit un compromis operațional, că guvernele care insistau că pot asigura securitatea backdoors nu au reușit să asigure securitatea propriilor comunicații. Pozițiile sunt construite. Cadrul este permanent. Vulnerabilitatea a existat întotdeauna. Acum toată lumea o știe. Condiții de falsificare Această teză ar necesita o revizuire substanțială dacă: (1) auditurile independente NCSC sau CISA confirmă evacuarea completă a Salt Typhoon până în T3 2026, cu dovezi criminalistice verificate care să demonstreze eradicarea completă; (2) informațiile declasificate dezvăluie erori de atribuire, demonstrând că actori non-statali sau non-chinezi au fost responsabili pentru intruziunile documentate; (3) guvernul britanic dezvăluie oficial că niciun operator de telecomunicații nu a fost compromis, cu atestarea operatorului și documentație criminalistică; (4) modificările arhitecturii CALEA sau IPA demonstrează îmbunătățiri eficiente ale securității care previn exploatarea viitoare similară, verificate prin audit tehnic independent. Monitorizați aceste condiții trimestrial. Absența falsificării întărește convingerea tezei. Evaluarea încrederii Mecanismul principal (CALEA): 90% încredere. Confirmat de mai multe surse guvernamentale, inclusiv avizele CISA, documentația privind sancțiunile Trezoreriei și briefingurile FBI. Atribuire (contractori legați de MSS): 85% încredere. Stabilită prin sancțiunile Trezoreriei și ale Regatului Unit care numesc anumite companii, confirmată de consultanța comună a 13 națiuni și de analiza scurgerilor de documente i-SOON. Persistență continuă: 70% încredere. Declarațiile oficiale ale CISA și ale Comisiei pentru comerț a Senatului recunosc incertitudinea; afirmațiile transportatorilor privind evacuarea sunt contestate de experții guvernamentali. Implicații asupra investițiilor: 80% încredere. Claritate direcțională susținută de datele de pe piață; amploare incertă în așteptarea evenimentelor de divulgare și a acțiunilor de reglementare. Sursa articolului. THE INVERTED PANOPTICON - Shanaka Anslem Perera Despre autorul acestui articol: Jayasuriya Arachchige Shanaka Anslem Perera este un cercetător independent care lucrează la intersecția dintre fundamentele cuantice, teoria măsurării și ontologie. Lucrarea sa recentă introduce Modelul Hibrid Perera (PHM) — o sinteză disipativă a instabilității energiei gravitaționale proprii și a localizării stohastice — propune un protocol experimental unificat pentru a judeca empiric între colapsul indus de gravitație (Diósi–Penrose), modelele de colaps obiectiv (GRW/CSL) și mecanica cuantică unitară cu decoerență environmentală. Cercetarea sa pune accentul pe falsificabilitate și testabilitate: convingerea că chiar și cele mai profunde întrebări ontologice trebuie aduse în laborator prin precizie cronometrică și analiză bayesiană. Prin formularea legilor de scalare a timpului de coerență ca sondă operațională directă, lucrarea sa conturează o foaie de parcurs concretă pentru dezlegarea uneia dintre cele mai profunde enigme ale fizicii — dacă colapsul funcției de undă este fundamental sau emergent. Dincolo de ontologia cuantică, programul intelectual mai amplu al lui Perera acoperă fizica fundamentală, cosmologia și teoria informației, cu un scop consecvent: construirea de punți între matematica riguroasă, fezabilitatea experimentală și implicațiile filosofice ale arhitecturii realității. Poziția sa independentă reflectă atât angajamentul față de libertatea intelectuală, cât și dorința de a provoca paradigme înrădăcinate cu propuneri atent structurate și falsificabile. Scrierile și cercetările lui Perera au fost publicate pe Zenodo și Academia.edu, ca parte a eforturilor sale de a invita la dialog, critică și colaborare între membrii comunității globale de fizică. Telefon: +61432481492 Adresă: Melbourne, Australia Traducere şi adaptare în limba română: Autorul acestui post. -
Şefi de state occidentale interceptaţi de către spionajul chinez
Tomaso a răspuns la subiect lui Tomaso în Stiri și revistă a presei
Partea 4 Matricea de poziționare: De la eșecul supravegherii la realocarea capitalului Implicațiile de investiții ale Salt Typhoon se propagă în toate clasele de active cu viteze și magnitudini diferite. Sectorul securității cibernetice este cel mai mare beneficiar direct. Piața globală, evaluată la aproximativ 208-229 de miliarde de dolari în 2024, în funcție de metodologie, ar urma să ajungă la 352-699 de miliarde de dolari până în 2030, cu o rată de creștere anuală compusă de 11-14%. Salt Typhoon a accelerat cheltuielile de securitate ale întreprinderilor în categorii direct relevante pentru atac: detectarea și răspunsul la rețea, arhitectura de încredere zero și securitatea lanțului de aprovizionare. Cheltuielile nu sunt discreționare. Acestea reprezintă costul funcționării continue. CrowdStrike a apărut ca un beneficiar principal, cu o performanță de aproximativ 37-51% de la începutul anului 2025 până la sfârșitul lunii decembrie, cu o creștere netă de 73% față de anul precedent și cu o valoare finală de 4,02 miliarde de dolari. Arhitectura cloud-nativă a companiei și capacitățile de detecție bazate pe inteligență artificială se aliniază exact cerințelor de apărare demonstrate de Salt Typhoon. Citron Research a legat în mod explicit SentinelOne de activitatea de atribuire a Salt Typhoon, stabilind un preț țintă de 32 de dolari și comparând traiectoria sa cu creșterea CrowdStrike de după SolarWinds. Palo Alto Networks oferă o valoare relativă de 12,1 ori vânzările viitoare față de 22,34 ori vânzările CrowdStrike, cu o creștere de 40 % de la an la an a ARR pentru securitatea următoarei generații. Teza actualizării hardware merită aceeași atenție. Dacă persistența la nivel de firmware învinge remedierea software, atunci înlocuirea echipamentelor fizice devine obligatorie. Beneficiarii nu sunt doar furnizorii de software de securitate, ci și producătorii de hardware de rețea. Arista Networks și Juniper Networks pot profita de ciclurile de actualizare pe măsură ce transportatorii sunt forțați să înlocuiască infrastructura compromisă în loc să se limiteze la a o repara. Acesta este superciclul Capex care se ascunde în povestea securității: sute de miliarde în investiții în infrastructura de telecomunicații, determinate nu de îmbunătățirea vitezei, ci de nevoia de echipamente curate și verificate. Piața britanică prezintă oportunități specifice. Darktrace, achiziționată de Thoma Bravo pentru 4,3 miliarde de lire sterline în octombrie 2024, a detectat în iulie 2025 o intruziune europeană în domeniul telecomunicațiilor în conformitate cu tacticile Salt Typhoon. BAE Systems Digital Intelligence și NCC Group sunt poziționate pentru contracte guvernamentale în domeniul cibernetic, pe măsură ce Regatul Unit reacționează la vulnerabilitatea demonstrată. Telecomunicațiile din Regatul Unit se confruntă cu expunerea inversă: risc ridicat de litigii din cauza eșecurilor potențiale de notificare a încălcărilor, încălcări ale GDPR care pot atinge 4% din veniturile anuale și răspunderea contractuală guvernamentală. Vodafone a dezvăluit o încălcare a securității datelor în 2025, care ar fi fost atribuită unor amenințări sofisticate, potențial sponsorizate de stat, și care ar fi implicat informații personale de identificare a clienților, înregistrări de facturare și date SIM. BT Group și Vodafone recunosc securitatea cibernetică ca risc principal în documentele de reglementare. Legea privind securitatea telecomunicațiilor, alinierea la Directiva NIS2 și Legea privind reziliența operațională digitală determină creșteri ale cheltuielilor de conformitate estimate la 1 milion de lire sterline sau mai mult pentru fiecare organizație majoră. Piața asigurărilor cibernetice, evaluată la 15,3 miliarde de dolari în 2024 conform Munich Re și estimată să ajungă la 29 de miliarde de dolari până în 2027, reevaluează riscul de telecomunicații. IT și telecomunicațiile reprezintă 26,3% din veniturile pieței, cea mai mare verticală a industriei. Costurile medii ale încălcării securității datelor au ajuns la 4,88 milioane de dolari în 2025, în creștere cu 10% de la an la an. Interos Intelligence calculează că telecomunicațiile americane afectate deservesc 350 de milioane de clienți wireless, generând venituri anuale de 334 de miliarde de dolari, ceea ce reprezintă o expunere agregată substanțială. Creditul suveran britanic se confruntă cu o presiune indirectă din partea costurilor de infrastructură. Guvernul s-a angajat să aloce 5% din PIB pentru securitatea națională până în 2035, cu o alocare suplimentară de 600 de milioane de lire sterline pentru agențiile de informații, 100 de milioane de lire sterline pentru investiții în securitatea cibernetică și un angajament de 22 de miliarde de lire sterline în cadrul Strategiei naționale în domeniul cibernetic, astfel cum se subliniază în Strategia de securitate națională din august 2025. Înlocuirea hardware-ului din infrastructura de telecomunicații, posibil singura soluție sigură pentru mecanismele de persistență ale Salt Typhoon, ar necesita cheltuieli de capital la o scară pe care nici transportatorii și nici guvernele nu au prevăzut-o în buget. Implicațiile fiscale sunt reale, deși difuze. Matricea de poziționare se cristalizează: Furnizori de securitate cibernetică de lungă durată pentru detectarea și răspunsul la punctele finale, securitatea rețelelor și zero-trust, cu capacități demonstrate împotriva actorilor sponsorizați de stat. CrowdStrike, la evaluarea actuală, oferă impuls. SentinelOne oferă o valoare relativă cu o expunere similară. Palo Alto oferă o valoare de intrare. Producătorii de hardware de rețea de lungă durată sunt poziționați pentru actualizarea forțată a infrastructurii. Arista și Juniper captează ciclurile de înlocuire a echipamentelor pe care patch-urile software nu le pot aborda. Pe termen scurt, telecomunicațiile britanice se confruntă cu expunerea la litigii, costuri de conformitate cu reglementările și cheltuieli de remediere. BT și Vodafone prezintă un risc ridicat pe care prețurile pieței nu l-au încorporat pe deplin. Titluri de stat neutre din Regatul Unit. Cheltuielile pentru infrastructură creează presiune fiscală, însă calendarul difuz și angajamentele de creștere compensatorii fac ca poziționarea direcțională să fie prematură. Monitorizați anunțurile bugetare și deciziile comitetului de alocare. Monitorizați ETF-urile de securitate cibernetică pentru a stabili momentul intrării. Sectorul prezintă volatilitate în jurul evenimentelor de divulgare care creează oportunități tactice pentru investitorii capabili să se miște mai repede decât reechilibrarea trimestrială. Calendarul catalizatorilor este specific. Audierile Comitetului parlamentar pentru informații și securitate privind remedierea Salt Typhoon, așteptate în T1 2026, vor forța divulgarea de către operator. Evaluările tehnice NCSC ale posturii de securitate a telecomunicațiilor din Regatul Unit, anticipate până la jumătatea anului 2026, vor cuantifica vulnerabilitatea care rămâne contestată. Fiecare eveniment este un potențial catalizator de reevaluare. Dezbaterea de treizeci de ani s-a încheiat Salt Typhoon ar trebui să pună capăt unei dezbateri care nu ar fi trebuit să existe niciodată. Timp de treizeci de ani, agențiile de informații au susținut că securitatea comunicațiilor poate fi menținută. FBI a insistat asupra CALEA, GCHQ a urmărit Carta Snooper's, țările Five Eyes au făcut presiuni asupra companiilor de tehnologie cu privire la criptarea de la un capăt la altul: toate acestea au pornit de la presupunerea că mecanismele de acces destinate aplicării legii nu vor fi exploatate de adversari. Presupunerea a fost întotdeauna suspectă din motive teoretice. Criptografii au avertizat că ușile din spate sunt vulnerabilități, că matematica securității nu face distincție între accesul autorizat și cel neautorizat, că dacă mecanismul există, cineva îl va găsi. Avertismentele au fost respinse ca fiind academice, nepractice, detașate de realitățile operaționale ale aplicării legii și securității naționale. Salt Typhoon a furnizat infirmarea empirică. Ușile ascunse au existat. Adversarul le-a găsit. Aparatul de supraveghere construit pentru aplicarea legii în lumea occidentală a devenit o platformă de colectare a informațiilor pentru serviciile secrete chineze. Implicațiile politice sunt incomode pentru guvernele care au petrecut decenii solicitând exact mecanismele de acces exploatate de Salt Typhoon. Notificarea privind capacitatea tehnică adresată Apple de către guvernul britanic, care solicită backdoors de criptare în temeiul legii, continuă în ciuda faptului că Salt Typhoon demonstrează exact vulnerabilitatea creată de o astfel de arhitectură. Disonanța cognitivă în acţiune: solicitarea către Apple de a crea backdoors în timp ce serviciile secrete chineze citesc comunicațiile Downing Street prin intermediul backdoors-urilor impuse de guvern. Soluția nu este complexă, ci doar dificilă din punct de vedere politic. Criptarea end-to-end fără backdoors este mai sigură decât criptarea cu backdoors. Sistemele de comunicații la care niciun guvern nu poate avea acces sunt, de asemenea, sisteme de comunicații la care guvernele adverse nu pot avea acces. Compromisul este între securitatea absolută pentru toată lumea, inclusiv pentru infractori, și securitatea compromisă pentru toată lumea, inclusiv pentru guverne. Salt Typhoon a demonstrat că o securitate compromisă pentru toată lumea înseamnă exact asta. Lecția mai largă se extinde dincolo de criptare la arhitectura infrastructurii în general. Punctele de acces centralizate sunt ținte. Interfețele de conformitate obligatorie sunt suprafețe de atac. Orice capacitate pe care o construiești pentru uzul tău, adversarul tău va încerca să o exploateze pentru al său. Comunitatea de securitate numește acest principiu apărare în adâncime. Salt Typhoon ar trebui să-l transforme în consens politic. Compromiterea specifică a telecomunicațiilor din Regatul Unit nu a fost dezvăluită public. NCSC a confirmat un grup de activități, dar niciun operator britanic nu a fost desemnat drept victimă. Fie că acest lucru reflectă o clasificare, o investigație incompletă sau absența reală a compromiterii transportatorilor, are implicații semnificative pentru evaluarea riscurilor pentru consumatori și întreprinderi din Regatul Unit. Sfera completă a ex-filtrării datelor rămâne nedeterminată. Cele 1 400 de fișiere de configurare de la 70 de entități guvernamentale documentate în raportul DHS din iunie 2025 pot reprezenta o descoperire parțială. Prejudiciile cauzate contrainformațiilor de compromiterea CALEA, în special care obiective de supraveghere au fost expuse, sunt aproape sigur clasificate și nu pot fi niciodată făcute publice. Expunerea administrației Starmer este necunoscută publicului. Atacurile din timpul guvernului Sunak sunt confirmate, dar nu a fost dezvăluit dacă actualul prim-ministru Starmer și echipa sa se confruntă cu o compromitere continuă sau moștenită. Finalizarea eliminării rămâne incertă din punct de vedere oficial. Toate declarațiile oficiale recunosc că accesul chinezilor poate persista. Incertitudinea persistentă este însăși evaluarea. Accesul la cablurile submarine a fost menționat în avizul din august 2025 ca o categorie țintă, dar compromisurile specifice nu au fost detaliate, în ciuda faptului că cablurile transportă 99% din traficul global de internet. Diferența dintre interesul vizat și compromisul confirmat este semnificativă din punct de vedere analitic. Aceste incertitudini nu invalidează teza. Ele limitează precizia acesteia. Mecanismul este stabilit: arhitectura CALEA a fost compromisă. Actorii sunt identificați: contractori din Chengdu legați de MSS. Daunele sunt confirmate: ani de acces la comunicațiile guvernamentale de nivel înalt din mai multe țări membre ale Five Eyes. Implicațiile investiționale decurg din faptele stabilite. Incertitudinile afectează estimarea magnitudinii, nu poziționarea direcțională. -
Şefi de state occidentale interceptaţi de către spionajul chinez
Tomaso a răspuns la subiect lui Tomaso în Stiri și revistă a presei
Partea 3 Corelația ascunsă pe care modelele de risc nu au văzut-o niciodată Sistemele care se apropie de tranziții critice prezintă o semnătură distinctivă pe care modelele de risc financiar o scapă sistematic. Parametrii de suprafață rămân stabili, în timp ce presiunea subiacentă se acumulează. Corelațiile par benigne tocmai pentru că stresul se acumulează uniform în toate componentele conectate. Apoi, tranziția nu are loc treptat, ci dintr-o dată, într-o cascadă care se propagă mai repede decât se pot activa mecanismele de răspuns. Fizica tranzițiilor de fază descrie fenomenul cu precizie. Apa rămâne lichidă pe măsură ce se răcește, moleculele încetinind treptat, temperatura scăzând în mod previzibil. Apoi, la exact zero grade Celsius, sistemul se reorganizează instantaneu într-o structură cristalină. Tranziția este discontinuă. Nimic din răcirea treptată nu prevedea restructurarea bruscă. Propagarea lui Salt Typhoon prin telecomunicațiile globale a urmat acest tipar. Global Cyber Alliance a documentat 72 de milioane de încercări de atac de la adrese IP originare din China împotriva infrastructurii de telecomunicații din întreaga lume între august 2023 și august 2025. Numărul nu este partea importantă. Distribuția este importantă. În loc să se concentreze asupra câtorva ținte de mare valoare, campania a sondat sistematic întreaga suprafață a rețelelor de telecomunicații din 80 de țări orientată spre internet. Atunci când un vector a eșuat, alții au reușit. Atacul s-a infiltrat în rețeaua de rețele, găsind căi de minimă rezistență prin dispozitive nepatchate, sisteme moștenite și datorii tehnice acumulate. Răspândirea atacului în 80 de țări nu a fost cauzată de un bug sau de o depășire a domeniului de aplicare. A fost exploatarea topologiei rețelei în sine. Furnizorii de telecomunicații se interconectează prin intermediul relațiilor peering, al furnizorilor comuni, al încrederii moștenite și al infrastructurii comune. Compromiterea unui furnizor creează puncte de pivot în furnizorii conectați. Atacatorii nu au fost nevoiți să pătrundă independent în 80 de țări. Ei trebuiau să încalce suficiente noduri pentru ca dinamica în cascadă să ducă compromisul mai departe. Modelele de risc financiar formate pe baza corelațiilor istorice nu ar fi văzut nimic neobișnuit în perioada anterioară divulgării. Acțiunile din sectorul telecomunicațiilor au evoluat cu o volatilitate normală. Cheltuielile cu securitatea cibernetică au urmat ciclurile bugetare obișnuite. Stabilitatea corelației, pe care managerii de risc au considerat-o liniștitoare, măsura presiunea care crește uniform, nu probabilitatea de publicare. Paralela cu piețele de credit înainte de 2008 este instructivă, deși imprecisă. Titlurile garantate cu ipoteci prezentau corelații stabile deoarece toate erau expuse aceluiași risc de bază. Stabilitatea a fost avertismentul, nu confortul. Atunci când prețurile locuințelor s-au schimbat, corelația a ajuns la unu și totul s-a mișcat împreună. Diversificarea care părea protectoare s-a dovedit a fi o concentrare deghizată. Salt Typhoon a expus o corelație ascunsă similară în infrastructura critică. Se presupunea că o încălcare a Verizon nu avea implicații pentru BT, că vulnerabilitățile americane erau probleme americane, că telecomunicațiile europene funcționau într-un regim de risc separat. Presupunerea a fost greșită. Aceleași dispozitive Cisco funcționează peste tot. Aceeași arhitectură CALEA creează aceeași vulnerabilitate peste tot unde există analogii acesteia. Același ecosistem de contractanți vizează pe toată lumea cu aceleași instrumente. Diversificarea între transportatori și jurisdicții a fost iluzorie. Erau toate o singură rețea. "Five Eyes" se destramă sub presiune Alianța serviciilor de informaţii Five Eyes, care cuprinde Statele Unite, Regatul Unit, Canada, Australia și Noua Zeelandă, reprezintă cel mai profund și mai instituționalizat acord de schimb de informații între democrațiile occidentale. Originile sale în cel de-al Doilea Război Mondial au evoluat către o colaborare cuprinzătoare în domeniul colectării, analizei și contrainformațiilor tehnice. Salt Typhoon a testat această arhitectură așa cum niciodată nu a mai fost făcut de la formarea sa. Răspunsul inițial a demonstrat capacitățile de coordonare ale alianței. Ghidul din decembrie 2024 privind vizibilitatea sporită și consolidarea infrastructurii de comunicații a fost primul răspuns comun al Five Eyes la încălcare. Avizul din august 2025 a fost extins la 13 națiuni, fiind parafat în comun de 22 de agenții care au atribuit campania anumitor companii chineze, cu un consens multinațional fără precedent. Coordonarea a fost reală și consecventă. Dar fracturile au fost, de asemenea, vizibile. Oficialii britanici au declarat cu subiect și predicat că, dacă reglementările americane ar fi coincis cu standardele britanice, s-ar fi descoperit mai repede problema, am fi reținut-o mai repede. Critica a fost corectă din punct de vedere tehnic. Legea privind securitatea telecomunicațiilor din Regatul Unit din 2021 a impus operatorilor obligații de securitate care depășesc cerințele CALEA. Dar același guvern britanic care urmărea aceste reglementări făcea în același timp presiuni asupra Apple pentru a slăbi criptarea în temeiul Legii privind puterile de investigare, reproducând exact vulnerabilitatea arhitecturală exploatată de Salt Typhoon. Contradicția internă nu a fost rezolvată, ci doar ignorată. Divergența de reglementare reflectă dezacorduri filosofice mai profunde pe care Salt Typhoon le-a intensificat fără a le rezolva. Recomandarea FBI și CISA din decembrie 2024 ca americanii să utilizeze aplicații de mesagerie criptate de la un capăt la altul a reprezentat o recunoaștere extraordinară a faptului că nu se poate avea încredere în rețelele operatorilor. Cu toate acestea, ambele agenții au căutat, în mod tradițional, backdoors de criptare pentru accesul forțelor de ordine. Disonanța cognitivă a rămas nerezolvată: pledoaria pentru criptare în vederea protejării împotriva adversarilor străini și, în același timp, încercarea de a slăbi criptarea pentru aplicarea legii la nivel național. Răspunsul de reglementare al FCC a exemplificat incoerența politicilor. În ianuarie 2025, Comisia a propus cerințe obligatorii de securitate cibernetică, inclusiv controale de acces bazate pe roluri, autentificare multifactorială și patch-uri de vulnerabilitate pentru operatorii de telecomunicații. Președintele de atunci, Jessica Rosenworcel, a declarat: În lumina vulnerabilităților expuse de Salt Typhoon, trebuie să luăm măsuri. În noiembrie 2025, FCC reconstituită a votat cu 2-1 pentru revocarea acestor norme. Președintele Brendan Carr a pledat pentru o abordare agilă și colaborativă în detrimentul mandatelor de reglementare. Comisarul Anna Gomez și-a exprimat dezacordul: Această FCC îi lasă astăzi pe americani mai puțin protejați decât erau în ziua în care a fost descoperită această încălcare. Ancheta Comisiei de evaluare a securității cibernetice, înființată pentru a furniza o analiză post-mortem autoritară a Salt Typhoon, a fost încheiată în ianuarie 2025, când administrația următoare a demis toți membrii înainte de încheierea anchetei. Procesul oficial de învățare a lecțiilor s-a oprit înainte de identificarea lecțiilor. Schimbul de informații în sine a devenit contestat. În 2025 au apărut rapoarte conform cărora DNI Tulsi Gabbard a interzis schimbul anumitor informații cu partenerii Five Eyes. În timp ce unii foști oficiali au calificat îngrijorările drept o indignare falsă, menționând că ascunderea informațiilor are loc în mod obișnuit, alții au avertizat cu privire la un efect de răcire asupra schimbului de informații critice exact în momentul în care coordonarea a contat cel mai mult. Din perspectiva Chinei, exprimată de mass-media de stat și de canalele diplomatice, sancțiunile și răspunsul coordonat al Occidentului reprezintă o escaladare politică care sporește inutil tensiunile și contrazice angajamentele declarate de angajament. Beijingul a încadrat în mod constant acuzațiile drept dovezi ale unei prejudecăți împotriva Chinei în evaluările serviciilor de informații occidentale, mai degrabă decât drept preocupări legitime de securitate. Salt Typhoon a arătat că până și cea mai sofisticată alianță a serviciilor de informații din lume, care se confruntă cu cel mai agresiv adversar cibernetic din lume, operează cu eșecuri fundamentale de coordonare, incoerență de reglementare și contradicții filosofice care agravează daunele în loc să le limiteze. De ce hardware-ul trebuie să înlocuiască software-ul Cel mai alarmant aspect nu este ceea ce s-a întâmplat, ci ceea ce continuă să se întâmple. Directorul executiv adjunct al CISA, Jeff Greene, a declarat clar: Nu putem spune cu certitudine că adversarul a fost evacuat, deoarece încă nu cunoaștem amploarea a ceea ce face. Evaluarea senatorului Maria Cantwell din decembrie 2025 a fost la fel de dură: companiile de telecomunicații infiltrate în atac nu au reușit să demonstreze că hackerii chinezi au fost eliminați din rețelele lor. În ianuarie 2025, AT&T și Verizon au anunțat că au reușit să elimine atacatorii din rețelele lor, Mandiant furnizând o verificare independentă. Afirmațiile au fost întâmpinate cu scepticism din partea oficialilor guvernamentali și a experților în securitate. Scepticismul nu a fost rezolvat. Atunci când senatorul Cantwell a solicitat documente, operatorii nu au putut furniza dovezi că hackerii chinezi au fost complet eliminați. Motivele tehnice ale accesului persistent sunt bine cunoscute. Mecanismele de persistență ale Salt Typhoon, inclusiv tunelurile GRE pe dispozitivele de rețea, rootkit-urile Demodex pentru kernel și configurațiile modificate ale serverului de autentificare, pot supraviețui procedurilor standard de remediere. Timpul mediu de ședere al atacatorilor, de 393 de zile înainte de detectare, cu unele medii compromise timp de peste trei ani, demonstrează o securitate operațională suficientă pentru a restabili accesul chiar și după o eliminare aparentă. Dacă atacatorii au anticipat descoperirea, probabil că au creat mecanisme de backup pe care echipele de remediere nu le-au găsit. Infrastructura de telecomunicații este deosebit de dificil de securizat la scara necesară. Rețelele cuprind milioane de dispozitive, multe dintre acestea rulând software vechi care nu poate fi actualizat fără întreruperea serviciilor esențiale. Înregistrarea pe echipamentele de rețea este adesea minimă sau dezactivată pentru a păstra performanța, ceea ce înseamnă că este posibil să nu existe dovezi criminalistice ale compromiterii. Un singur router compromis sau o credențială furată ar putea permite reintrarea în rețea. Aritmetica remedierii funcționează împotriva apărătorilor. Atacatorii trebuie să mențină o singură ușă ascunsă funcțională. Apărătorii trebuie să le găsească și să le închidă pe toate. Într-o rețea cu milioane de dispozitive, cu operatori care se interconectează și împart infrastructura, cu ani de potențiale compromisuri, asimetria este copleșitoare. Dacă software-ul nu poate elimina intrusul, hardware-ul trebuie înlocuit. Acesta nu este doar un ciclu de patch-uri software; este un ciclu forțat de reîmprospătare a infrastructurii, fără îndoială cel mai mare de la lansarea 5G, dar condus mai degrabă de igienizare decât de viteză. Agenția franceză de securitate cibernetică ANSSI ar fi asistat un operator european de telecomunicații în cazul căruia evacuarea unui actor chinez similar a durat ani de zile din cauza profunzimii compromiterii. Abordarea a trecut de la prevenire la monitorizare continuă și izolare, acceptând faptul că evacuarea completă ar putea fi imposibilă și concentrându-se în schimb pe detectarea și întreruperea activității în curs. Aceasta este noua paradigmă potențială. Nu am fost încălcați și ne-am revenit, ci suntem încălcați și gestionăm situația. Adversarul se află în interiorul sârmei. Este posibil să nu mai iasă niciodată. Cel mai bun rezultat este să știm unde se află și să limităm ceea ce poate accesa, nu să îl expulzăm. După cum a recunoscut un oficial de rang înalt cu genul de sinceritate care rareori supraviețuiește analizei afacerilor publice: S-ar putea să nu cunoaștem niciodată întreaga amploare a compromisului. -
Şefi de state occidentale interceptaţi de către spionajul chinez
Tomaso a răspuns la subiect lui Tomaso în Stiri și revistă a presei
Partea 2 Sofisticarea operațională s-a extins la exfiltrare. Salt Typhoon a implementat un instrument personalizat numit JumbledPath, care a permis capturarea pachetelor prin mai multe salturi de rețea, ștergând în același timp jurnalele și dezactivând jurnalizarea de-a lungul căii de capturare. Ei puteau intercepta traficul fără a lăsa dovezi criminalistice ale interceptării. Au modificat listele de control al accesului pe switch-urile compromise pentru a permite în mod explicit adresele IP de comandă și control, asigurându-se că ușile lor ascunse rămân accesibile chiar și atunci când echipele de securitate actualizează regulile firewall-ului. Au creat tuneluri Generic Routing Encapsulation pentru a direcționa datele furate prin infrastructura compromisă, făcând ca exfiltrarea să pară trafic de rețea legitim. Conform analizei Cisco Talos, timpul mediu de ședere înainte de descoperire a fost de 393 de zile. Un mediu a arătat că atacatorii și-au menținut prezența timp de peste trei ani. Trei ani de acces la infrastructura de telecomunicații care transportă comunicațiile guvernelor, corporațiilor și cetățenilor privați. Trei ani de observare a observatorilor. În interiorul pieței de recrutare a hackerilor din Chengdu Atribuirea în cadrul operațiunilor cibernetice este de notorietate dificilă. Atacatorii trec prin infrastructura compromisă din mai multe țări, utilizează programe malware de bază disponibile oricărui cumpărător și plantează în mod deliberat semnale false care sugerează diferite origini naționale. Comunitatea serviciilor de informații a învățat lecții dure cu privire la atribuirea prematură. Atribuirea Salt Typhoon nu suferă de aceste ambiguități. Acesta este unul dintre cele mai bine documentate cazuri de operațiuni cibernetice sponsorizate de stat din domeniul public. Departamentul Trezoreriei SUA a sancționat Sichuan Juxinhe Network Technology Co., Ltd. la 17 ianuarie 2025, identificând-o ca fiind o companie de securitate cibernetică cu sediul în Chengdu, implicată direct în grupul cibernetic Salt Typhoon. Limbajul a fost neobișnuit de specific pentru o desemnare de sancțiuni, care folosește de obicei o formulare mai prudentă. Trezoreria a afirmat că Ministerul Securității de Stat a menținut legături puternice cu mai multe societăți de exploatare a rețelelor informatice, inclusiv Sichuan Juxinhe. Implicația a fost fără echivoc: nu a fost vorba de un actor necinstit conectat tangențial la serviciile secrete chineze. Aceasta a fost o operațiune MSS executată prin intermediul infrastructurii contractorilor. Chengdu a devenit centrul principal al ecosistemului ofensiv al contractorilor cibernetici din China, o distincție pe care nu o împarte cu niciun alt oraș chinez în aceeași măsură. Motivele sunt structurale. Universitatea din Sichuan și Universitatea de Tehnologia Informației din Chengdu produc un flux constant de absolvenți de științe informatice cu competențele tehnice necesare operațiunilor ofensive. Guvernul provincial oferă stimulente fiscale pentru întreprinderile de înaltă tehnologie care atrag firme de securitate cibernetică. Biroul MSS din Chengdu a fost agresiv în recrutarea și contractarea talentelor locale. Rezultatul este o concentrare geografică a capacităților pe care comunitatea de informații o urmărește de peste un deceniu. Sichuan Juxinhe nu este o entitate izolată, ci parte a unui ecosistem interconectat. Trezoreria a menționat, de asemenea, Beijing Huanyu Tianqiong Information Technology Co., Ltd. și Sichuan Zhixin Ruijie Network Technology Co., Ltd. ca entități asociate. Aceste firme au în comun modele de înregistrare corporativă, personal care se suprapune și infrastructură tehnică, ceea ce sugerează mai degrabă o funcționare coordonată decât independentă. Ecosistemul a devenit mult mai vizibil în februarie 2024, când peste cinci sute de documente interne ale i-SOON (Sichuan Anxun Information Technology Co., Ltd.) au apărut pe GitHub într-una dintre cele mai importante scurgeri de informații despre operațiunile cibernetice chineze înregistrate vreodată. Documentele au scos la iveală o piață de hackeri de închiriat, unde firmele private licitau pentru contracte guvernamentale de compromitere a unor ținte specifice. Listele de prețuri indicau costurile pentru diferite niveluri de acces. Materialele de marketing făceau reclamă la instrumente pentru hacking Twitter, Gmail, WeChat și Telegram. Listele de obiective includeau guverne din India, Thailanda, Vietnam, Coreea de Sud și state membre NATO. Imaginea operațională era inconfundabilă: Aparatul de spionaj cibernetic al Chinei funcționează în mod semnificativ prin intermediul contractorilor privați care concurează pentru afacerile MSS și PLA. Scurgerea de informații i-SOON a oferit o Piatră de Rosetta pentru înțelegerea modului în care operează Salt Typhoon. Modelele de înregistrare a domeniilor utilizate de i-SOON se potrivesc cu cele observate în infrastructura Salt Typhoon. Familiile de programe malware s-au suprapus. Relația corporativă dintre i-SOON și alte firme din Chengdu a explicat modul în care capacitățile și informațiile privind țintele pot circula între entități aparent separate. Guvernul britanic a ajuns la aceeași concluzie. La 9 decembrie 2025, ministrul de externe Yvette Cooper a anunțat sancțiuni împotriva Integrity Technology Group și Sichuan Anxun Information Technology (i-SOON) pentru activități împotriva Regatului Unit și a aliaților săi care au un impact asupra securității noastre colective. Avizul comun al 13 națiuni publicat în august 2025 a atribuit în mod explicit campania contractorilor privați legați de MSS, co-semnat de agenții din Statele Unite, Regatul Unit, Australia, Canada, Noua Zeelandă, Germania, Japonia și alte cinci națiuni. Dovezile care susțin atribuirea sunt copleșitoare: indicatori tehnici convergenți la nivelul mai multor servicii de informații, modele de țintire aliniate la prioritățile MSS mai degrabă decât la motivația financiară, sancțiuni din partea a două guverne G7 care numesc anumite companii, o scurgere de documente care dezvăluie detalii operaționale și un consens multinațional în materie de informații între puteri care nu au niciun stimulent pentru a coordona atribuirea falsă. Purtătorul de cuvânt al Ministerului chinez de Externe, Guo Jiakun, a respins acuzațiile ca fiind defăimări și calomnii nefondate și iresponsabile, afirmând că China este împotriva pirateriei informatice și combate astfel de activități în conformitate cu legea. Mass-media chineză de stat a prezentat contra-narațiunea conform căreia acuzațiile privind Salt Typhoon reprezintă eforturile SUA de a obține credite din partea Congresului, mai degrabă decât constatări reale ale serviciilor de informații. The Global Times a caracterizat acuzațiile drept o farsă a tacticilor de defăimare ale SUA împotriva Chinei. Aceste dezmințiri reprezintă necesități diplomatice. Ele nu supraviețuiesc contactului cu dovezile documentate. Bijuteriile coroanei: Cercurile intime ale trei prim-miniștri expuse Profilul de țintire al Salt Typhoon dezvăluie intenții strategice care depășesc cu mult spionajul convențional. În Statele Unite, a fost confirmată compromiterea a nouă operatori de telecomunicații: Verizon, AT&T, T-Mobile, Lumen Technologies, Spectrum (Charter Communications), Consolidated Communications, Windstream, Viasat și cel puțin un alt furnizor anonim. Senatorul Mark Warner, președintele Comisiei de informații a Senatului, a caracterizat acest atac drept cea mai gravă piraterie informatică în domeniul telecomunicațiilor din istoria SUA. SolarWinds, compromiterea lanțului de aprovizionare rusesc descoperită în decembrie 2020, a afectat aproximativ 18 000 de organizații, cu o penetrare profundă de aproximativ 100. Salt Typhoon a compromis peste 200 de companii din 80 de țări. Datele accesate se împart în două categorii cu implicații strategice foarte diferite. Prima categorie este reprezentată de metadatele masive: înregistrări detaliate ale apelurilor care arată cine a contactat pe cine, când și pentru cât timp, plus date de geolocalizare derivate din conexiunile turnurilor de telefonie mobilă. Fostul consilier adjunct pentru securitate națională, Anne Neuberger, a confirmat că atacatorii au obținut capacitatea de a geolocaliza milioane de persoane. Metadatele dezvăluie modele invizibile doar în conținut. Dacă un înalt funcționar al Trezoreriei telefonează de trei ori cu un anumit director al BP într-o noapte, înainte de anunțul privind petrolul din Marea Nordului, Beijingul cunoaște schimbarea de politică înaintea Cabinetului. Cartografierea rețelelor de comunicare dezvăluie structura decizională reală a guvernelor, care adesea diferă substanțial de organigrame. A doua categorie este interceptarea conținutului vizat. Mai puțin de 100 de persoane au avut conținutul efectiv al convorbirilor și mesajele text compromise în mod direct, dar printre aceste persoane s-au numărat Donald Trump, JD Vance și personalul de conducere al campaniei Harris din timpul alegerilor prezidențiale din 2024. Personalul Congresului din Comisia pentru China, Comisia pentru Afaceri Externe, Comisia pentru Servicii Armate și Comisia pentru Informații au fost accesate în breșe detectate în decembrie 2025, potrivit Financial Times. Ținta nu a fost aleatorie. A fost chirurgicală. Penetrarea din Regatul Unit, dezvăluită de The Telegraph la 26 ianuarie 2026, a ajuns chiar în inima Downing Street. Centrul Național de Securitate Cibernetică a confirmat observarea unui grup de activități care vizează infrastructura Regatului Unit începând din 2021. Comunicațiile asistenților prim-miniștrilor Boris Johnson, Liz Truss și Rishi Sunak au fost compromise într-o perioadă de trei ani care a inclus răspunsul la pandemia COVID-19, escaladarea războiului din Ucraina și negocierile comerciale critice dintre Regatul Unit și China. Rămâne neclar dacă dispozitivele personale ale prim-miniștrilor au fost compromise în mod direct. Distincția poate fi mai puțin importantă decât pare. În cazul unei intruziuni într-o rețea de telecomunicații, atacatorii nu trebuie să compromită dispozitive individuale. Ei compromit rețeaua în sine, interceptând comunicațiile în timp ce acestea tranzitează infrastructura operatorului. Telefonul prim-ministrului este posibil să fi fost perfect securizat. Apelurile pe care le-a efectuat nu au fost însă sigure. Momentul strategic agravează daunele. Perioada 2021-2024 a cristalizat mai multe decizii privind rolul Huawei în infrastructura 5G din Regatul Unit, formarea pactului de securitate AUKUS, politica de sancțiuni din Hong Kong și negocierile comerciale bilaterale cu Beijingul. Serviciile secrete chineze au avut vizibilitate în timp real asupra procesului decizional britanic în timpul discuțiilor în care interesele Chinei erau direct în joc. Asimetria informațiilor este uluitoare. Australia a fost vizată în mod similar. Directorul general al ASIO, Mike Burgess, a confirmat în noiembrie 2025 că Salt Typhoon a încercat să acceseze infrastructura critică a Australiei, inclusiv rețelele de telecomunicații. Canada a confirmat încălcarea cel puțin a unei rețele de telecomunicații anonime în februarie 2025. Campania s-a extins dincolo de nucleul Five Eyes: un furnizor sud-african ar fi fost compromis prin intermediul platformelor Cisco, telecomunicațiile din Asia de Sud-Est au detectat noi variante de malware, iar organizațiile europene de telecomunicații au identificat tentative de intruziune încă din octombrie 2025. Implicațiile în materie de contrainformații reprezintă cel mai dăunător aspect, deși cel mai puțin discutat public. Accesând sistemele CALEA, operatorii Salt Typhoon au putut vedea baza de date a cererilor active de ascultare. Ei știau pe cine investighează FBI-ul. Dacă agenții MSS din Statele Unite erau supravegheați, Beijingul îi putea scoate de acolo înainte de a avea loc arestări. Dacă investigațiile FBI se apropiau de activele chineze sensibile, Beijingul le putea avertiza. Dacă operațiunile de contrainformații construiau dosare împotriva companiilor chineze de tehnologie sau a operațiunilor de influență, Beijingul putea vedea cum se acumulează dovezile. Acesta este coșmarul contrainformațiilor: aparatul tău de supraveghere devine sursa de informații a adversarului. FBI nu numai că nu a reușit să prindă spionii chinezi. A arătat Chinei exact unde să își găsească spionii expuși înainte ca FBI să îi poată prinde.